







Cách Đặt Mật Khẩu Máy Tính Bàn và Thiết Lập Bảo Mật An Toàn
Nội dung hướng dẫn được đối chiếu theo tài liệu bảo mật chính thức của Microsoft Support, tiêu chuẩn xác thực NIST SP 800-63B và tài liệu kỹ thuật mã hóa BitLocker trên Microsoft Learn. Bài viết không tuyên bố khả năng chống chịu trước các cuộc tấn công vật lý chuyên sâu khi thiết bị không kích hoạt TPM.
Cách đặt mật khẩu máy tính bàn và thiết lập hệ thống bảo vệ dữ liệu là phương pháp căn bản giúp ngăn chặn các truy cập trái phép, bảo vệ thông tin cá nhân và tài liệu nội bộ quan trọng. Cho dù bạn đang sử dụng thùng máy PC truyền thống hay các thiết bị máy tính nhỏ gọn, việc nắm vững quy trình tạo mã xác thực mạnh, quản lý tài khoản người dùng và thiết lập lớp khóa phần cứng sẽ tạo nên lá chắn bảo mật nhiều tầng vững chắc.
Bài viết này hướng dẫn chi tiết quy trình 5 bước đặt mật khẩu cho máy tính bàn Windows 10 và 11, giải thích phương pháp tạo cụm mật khẩu (Passphrase) dễ nhớ và cách cấu hình bảo vệ phần cứng từ BIOS UEFI kết hợp chip TPM 2.0.
| Cấp độ bảo vệ | Phương thức thiết lập | Phạm vi bảo vệ thực tế |
|---|---|---|
| Cấp 1: Tài khoản Windows | Đặt mật khẩu tài khoản cục bộ (Local) hoặc tài khoản Microsoft | Khóa màn hình đăng nhập, ngăn người lạ bấm truy cập vào giao diện Desktop |
| Cấp 2: Độ phức tạp mã khóa | Tạo mật khẩu từ 12 ký tự hoặc Passphrase gồm nhiều từ ghép | Chống các công cụ dò quét tự động brute force và tấn công từ điển |
| Cấp 3: Phân quyền tài khoản | Tách biệt tài khoản Administrator và Standard User | Ngăn chặn phần mềm độc hại tự ý thực thi hoặc chỉnh sửa tệp hệ thống |
| Cấp 4: Đổi mã định kỳ | Cập nhật mật khẩu quản trị qua Computer Management định kỳ | Triệt tiêu rủi ro rò rỉ mã khóa cũ trong môi trường làm việc tập thể |
| Cấp 5: Khóa phần cứng & TPM | Cài đặt mật khẩu Supervisor trong BIOS và bật BitLocker | Chống cắm USB cứu hộ để boot ngoài hoặc tháo rời ổ cứng đọc lén dữ liệu |
* Dữ liệu đối chiếu theo Khung bảo mật danh tính số NIST SP 800-63B và hướng dẫn bảo vệ dữ liệu Windows từ Microsoft.
1. Hướng dẫn đặt mật khẩu máy tính bàn Windows chi tiết từng bước
Đặt mật khẩu trên hệ điều hành Windows là lớp phòng thủ cơ bản ban đầu đối với các hệ thống máy tính để bàn cũng như thiết bị Mini PC. Khi khởi động thiết bị, màn hình khóa đăng nhập sẽ yêu cầu nhập đúng chuỗi xác thực thì mới cấp quyền truy cập vào không gian làm việc cá nhân.
Hiện nay, với lộ trình khi Windows 10 chính thức ngừng hỗ trợ, người dùng chuyển dịch sang Windows 11 có thể linh hoạt lựa chọn cài đặt khóa xác thực thông qua hai hình thức: tài khoản cục bộ (Local Account) hoặc tài khoản trực tuyến Microsoft (Microsoft Account).
1.1. Cách đặt mật khẩu cho tài khoản cục bộ Local Account
Tài khoản cục bộ lưu trữ dữ liệu xác thực trực tiếp trên phân vùng ổ cứng máy tính, hoạt động độc lập và không phụ thuộc vào kết nối mạng internet. Các bước cài đặt mật khẩu cho Local Account trên Windows 11 và Windows 10 được thực hiện theo trình tự chuẩn xác sau:
- Bước 1: Nhấn tổ hợp phím Windows + I trên bàn phím để mở bảng điều khiển Settings.
- Bước 2: Nhấp vào mục Accounts ở thanh điều hướng bên trái, sau đó chọn Sign-in options.
- Bước 3: Tại danh sách phương thức đăng nhập, tìm mục Password và nhấn nút Add (nếu tài khoản chưa có mật khẩu) hoặc Change (nếu muốn đổi mật khẩu hiện tại).
- Bước 4: Nhập mật khẩu mới tại ô New password, nhập lại chính xác chuỗi ký tự tại ô Confirm password. Tại ô Password hint, điền một gợi ý thông minh giúp bạn nhớ lại mật khẩu nhưng không được làm lộ chuỗi ký tự cho người ngoài.
- Bước 5: Nhấn Next và chọn Finish để lưu lại thiết lập.
1.2. Đặt mật khẩu máy tính bàn qua tài khoản Microsoft trực tuyến
Trên các phiên bản hệ điều hành hiện đại như Windows 11, việc liên kết tài khoản Microsoft mang lại khả năng đồng bộ dữ liệu đám mây tiện lợi và hỗ trợ các phương thức bảo mật sinh trắc học Windows Hello (nhận diện khuôn mặt, vân tay hoặc mã PIN bảo mật). Khi cập nhật các bản vá mới, tiêu biểu như phiên bản Windows 11 25H2 tăng cường bảo mật, cơ chế xác thực danh tính số của Microsoft ngày càng được củng cố chặt chẽ.
Để liên kết và đặt mật khẩu tài khoản Microsoft trên PC, bạn truy cập vào Settings > Accounts > Your info, chọn liên kết Sign in with a Microsoft account instead. Sau khi hoàn tất đăng nhập trực tuyến, hệ thống sẽ tự động đồng bộ mật khẩu và gợi ý bạn tạo thêm mã PIN Windows Hello gồm 4 đến 6 chữ số để thuận tiện mở khóa màn hình hàng ngày.
2. Nguyên tắc tạo mật khẩu mạnh cho PC chống dò quét tự động
Một chuỗi mật khẩu ngắn chỉ gồm 8 ký tự chữ cái thường có thể bị các công cụ bẻ khóa tự động (brute force) giải mã trong thời gian tính bằng giây. Xây dựng một chuỗi xác thực có độ phức tạp cao là yếu tố then chốt giúp hệ thống chống chọi trước các đợt tấn công dò quét mã từ phần mềm độc hại.
2.1. Tiêu chuẩn độ dài và cấu trúc ký tự an toàn
Theo tiêu chuẩn xác thực danh tính điện tử từ NIST và khuyến nghị an toàn từ Microsoft, một mã khóa đạt tiêu chuẩn bảo mật cao cần thỏa mãn các tiêu chí sau:
- Độ dài tối thiểu: Đạt từ 12 đến 16 ký tự trở lên. Độ dài mật khẩu càng lớn thì không gian mẫu toán học mà phần mềm dò quét phải thử nghiệm càng mở rộng theo cấp số nhân.
- Kết hợp đa dạng thành phần: Phối hợp hài hòa giữa chữ cái in hoa (A-Z), chữ cái in thường (a-z), chữ số (0-9) và các ký tự đặc biệt (!, @, #, $, %, ^, &, *).
- Loại bỏ thông tin cá nhân: Không đưa họ tên, ngày sinh, biển số xe, số điện thoại hoặc các dãy ký tự bàn phím liên tiếp như 123456, qwerty, password vào mật khẩu.
Bạn có thể tham khảo trực tiếp các khuyến cáo chi tiết tại hướng dẫn tạo mật khẩu an toàn của Microsoft Support để xây dựng thói quen quản lý mã khóa đạt tiêu chuẩn.
2.2. Phương pháp cụm mật khẩu Passphrase dễ nhớ
Nhiều người dùng gặp khó khăn trong việc ghi nhớ các chuỗi ký tự ngẫu nhiên vô nghĩa. Giải pháp thay thế khoa học chính là phương pháp Cụm mật khẩu (Passphrase). Thay vì dùng một từ đơn lẻ kết hợp số lộn xộn, bạn ghép 4 đến 5 từ ngẫu nhiên có nghĩa thành một câu hoàn chỉnh.
Ví dụ, thay vì dùng mật khẩu ngắn dễ quên như Abc@12#$, bạn có thể tạo cụm mật khẩu: NavaStoreBaoMatMayTinh2026@. Cụm từ này có độ dài trên 25 ký tự, chứa đầy đủ chữ hoa, chữ thường, số và ký tự đặc biệt, vừa rất dễ nhớ đối với chủ nhân thiết bị, vừa khiến các thuật toán dò quét brute force gần như không thể bẻ khóa trong thời gian thực tế.
| Phương thức mã khóa | Ưu điểm nổi bật | Hạn chế cần lưu ý | Đối tượng phù hợp |
|---|---|---|---|
| Mật khẩu ngắn dưới 8 ký tự | Gõ nhanh, dễ nhớ tức thì | Mức độ bảo vệ rất thấp, dễ bị bẻ khóa trong vài giây | Không khuyến nghị áp dụng cho bất kỳ hệ thống nào |
| Cụm mật khẩu Passphrase (16+ ký tự) | Độ dài lớn, rất khó bẻ khóa, dễ nhớ tự nhiên | Cần thao tác gõ bàn phím dài hơn | Người dùng cá nhân, nhân viên văn phòng, học sinh |
| Mật khẩu ngẫu nhiên qua Password Manager | Độ phức tạp cao, không trùng lặp giữa các tài khoản | Phụ thuộc vào phần mềm quản lý mật khẩu bên thứ ba | Chuyên gia công nghệ, quản trị viên mạng, lập trình viên |
* Dữ liệu đối chiếu theo nghiên cứu thời gian bẻ khóa brute force của các tổ chức an ninh mạng quốc tế.
3. Đặt mật khẩu và phân quyền cho từng tài khoản người dùng PC
Trong môi trường văn phòng hoặc các gia đình có nhiều người cùng sử dụng chung một chiếc máy tính để bàn, việc phân chia tài khoản riêng biệt kèm mật khẩu độc lập là phương án phòng ngừa nguy cơ lộ dữ liệu cá nhân hữu hiệu và thiết thực.
Đối với các cơ quan làm việc sử dụng dòng máy máy tính NUC văn phòng nhỏ gọn, việc tách tài khoản giúp tối ưu dung lượng phân vùng và bảo đảm mỗi nhân sự chỉ thao tác trong phạm vi quyền hạn được cấp.
3.1. Phân quyền tài khoản Standard User và Administrator
Hệ điều hành Windows phân chia người dùng thành hai nhóm quyền chính:
- Administrator (Quản trị viên): Nắm toàn quyền cài đặt phần mềm, can thiệp registry, tạo hoặc xóa tài khoản khác và chỉnh sửa cấu hình hệ thống.
- Standard User (Người dùng tiêu chuẩn): Được phép sử dụng các phần mềm có sẵn và lưu trữ tài liệu cá nhân, nhưng bị chặn quyền cài đặt các tệp tin có nguy cơ thay đổi hệ thống nếu không có mật khẩu của Administrator xác thực.
Quy trình tạo tài khoản người dùng phụ và đặt mật khẩu riêng được thực hiện như sau:
- Vào Settings > Accounts > Family & other users.
- Tại mục Other users, nhấn nút Add account.
- Chọn liên kết I don't have this person's sign-in information, sau đó chọn tiếp Add a user without a Microsoft account để tạo tài khoản Local cho người dùng phụ.
- Điền tên người dùng, đặt mật khẩu riêng và thiết lập 3 câu hỏi bảo mật để hỗ trợ khôi phục khi cần.
Việc để người dùng phụ sử dụng chung tài khoản Administrator mà không có mật khẩu phân quyền là nguyên nhân phổ biến khiến máy tính bị nhiễm mã độc do người dùng vô tình tải và kích hoạt các tệp cài đặt không an toàn trên internet.
3.2. Quản lý tài khoản khách và kiểm soát thiết bị ngoại vi
Nhiều tổ chức hiện nay ứng dụng máy tính nén nhằm khai thác lợi thế cạnh tranh của Mini PC AI cho văn phòng trong các không gian sinh hoạt chung hoặc phòng họp. Việc tắt tài khoản Khách (Guest Account) công khai và đặt mật khẩu cho từng hồ sơ người dùng sẽ ngăn chặn kẻ gian tự ý cắm USB hoặc ổ cứng ngoài để sao chép dữ liệu doanh nghiệp.
Cần tư vấn giải pháp bảo mật phần cứng cho dàn máy tính văn phòng?
Nếu bạn đang gặp khó khăn trong việc thiết lập hệ thống phân quyền tài khoản người dùng hoặc cần trang bị dàn máy tính bàn, Mini PC đồng bộ tích hợp chip bảo mật TPM 2.0 cho doanh nghiệp, hãy liên hệ ngay hotline 0972 178 527 hoặc ghé cửa hàng NavaStore tại 702 Võ Nguyên Giáp, Hiệp Phú, Thủ Đức, TP. Hồ Chí Minh để được hỗ trợ chuyên sâu.
Khám phá máy tính văn phòng bảo mật4. Thay đổi mật khẩu tài khoản Admin trên máy tính bàn định kỳ
Tài khoản quản trị viên Administrator nắm giữ quyền kiểm soát tối cao trên toàn bộ hệ thống máy tính. Việc thay đổi mật khẩu tài khoản quản trị định kỳ từ 60 đến 90 ngày một lần giúp giảm thiểu rủi ro bị khai thác nếu mã khóa cũ vô tình bị phát hiện trong quá trình làm việc chung.
4.1. Quy trình đổi mật khẩu Admin trong công cụ Computer Management
Bên cạnh việc đổi qua giao diện Settings thông thường, quản trị viên hệ thống có thể sử dụng bảng điều khiển Computer Management để đổi mật khẩu tài khoản quản trị nhanh chóng và trực quan:
- Bước 1: Nhấn tổ hợp phím Windows + R để mở hộp thoại Run, nhập lệnh
compmgmt.mscrồi nhấn Enter. - Bước 2: Tại danh mục điều hướng bên trái, mở mục System Tools > Local Users and Groups > Users.
- Bước 3: Nhấp chuột phải vào tên tài khoản Administrator hoặc tài khoản có quyền admin cần đổi mã, chọn Set Password.
- Bước 4: Bấm Proceed trên hộp cảnh báo xác nhận, nhập mật khẩu mới vào hai ô trống rồi nhấn OK để hoàn thành.
Đối với đội ngũ kỹ sư công nghệ và lập trình viên, các bài học khi coder lo ngại rủi ro bảo mật hệ thống trên Windows 11 càng nhấn mạnh tầm quan trọng của việc kiểm soát chặt chẽ mật khẩu tài khoản quản trị cấp cao.
4.2. Tạo đĩa cứu hộ Password Reset Disk phòng ngừa quên mật khẩu
Để phòng ngừa trường hợp quên mật khẩu tài khoản cục bộ dẫn đến việc mất quyền truy cập máy tính, bạn nên chủ động tạo một chiếc USB cứu hộ Password Reset Disk:
- Cắm một chiếc USB vào máy tính bàn.
- Mở Control Panel, tìm mục User Accounts và chọn liên kết Create a password reset disk ở cột bên trái.
- Làm theo hướng dẫn của trình thuật sĩ Forgotten Password Wizard, nhập mật khẩu hiện tại để hệ thống ghi tệp khóa xác thực vào USB.
- Bảo quản USB cứu hộ ở nơi an toàn. Khi quên mật khẩu ở màn hình đăng nhập, bạn chỉ cần cắm USB này vào và nhấp chọn Reset password để thiết lập mã mới tức thì mà không làm mất bất kỳ tệp tin nào.
5. Bảo vệ máy tính bàn bằng mật khẩu BIOS và mã hóa phần cứng
Ngay cả khi bạn đã đặt mật khẩu Windows phức tạp, kẻ gian có quyền tiếp cận trực tiếp vào thùng máy vẫn có thể đánh cắp dữ liệu bằng cách tháo ổ cứng SSD gắn sang máy khác, hoặc cắm USB cứu hộ ngoài để boot vào hệ điều hành Linux cứu hộ. Do đó, thiết lập lớp bảo mật phần cứng từ BIOS UEFI kết hợp công nghệ mã hóa ổ đĩa là ranh giới bảo vệ kiên cố cuối cùng.
5.1. Thiết lập Supervisor Password trong UEFI BIOS
Mật khẩu quản trị viên BIOS (Supervisor / Administrator Password) khóa quyền truy cập vào firmware bo mạch chủ, ngăn chặn người lạ tự ý thay đổi thứ tự khởi động (boot priority) hoặc tắt các tính năng an toàn như Secure Boot. Các bước thực hiện như sau:
- Khởi động lại máy tính bàn, nhấn liên tục phím Del hoặc F2 (tùy dòng bo mạch chủ) để truy cập vào giao diện cài đặt UEFI BIOS.
- Dùng phím mũi tên chuyển sang thẻ Security hoặc Authentication.
- Tìm dòng Administrator Password hoặc Supervisor Password rồi nhấn Enter.
- Nhập mật khẩu mong muốn, xác nhận lại chuỗi ký tự rồi nhấn phím F10 để lưu lại cấu hình và khởi động lại thiết bị.
Khi tìm hiểu quy trình hướng dẫn lắp đặt Mini PC chi tiết, người dùng sẽ nhận thấy việc làm quen với cấu hình BIOS ngay từ ban đầu giúp bạn làm chủ hoàn toàn các lớp kiểm soát phần cứng của máy.
5.2. Kích hoạt chip TPM 2.0 và công nghệ mã hóa ổ cứng BitLocker
Các thế hệ máy tính hiện đại đến từ các thương hiệu máy tính nén danh tiếng như Minisforum thương hiệu máy tính mini đều được trang bị sẵn mô-đun nền tảng đáng tin cậy TPM 2.0 (Trusted Platform Module) tích hợp trong CPU hoặc bo mạch chủ.
Theo tài liệu kỹ thuật về công nghệ mã hóa ổ đĩa BitLocker trên Microsoft Learn, khi kích hoạt BitLocker Drive Encryption kết hợp cùng chip TPM 2.0, toàn bộ phân vùng dữ liệu trên ổ cứng SSD sẽ được mã hóa theo tiêu chuẩn quân đội AES 128-bit hoặc 256-bit. Ngay cả khi kẻ gian tháo rời ổ đĩa gắn sang một máy tính khác, toàn bộ dữ liệu vẫn ở trạng thái khóa mã hóa an toàn và không thể trích xuất nếu không có khóa khôi phục (Recovery Key) 48 chữ số.
6. Bảng đánh giá và so sánh các cấp độ bảo mật PC
Để bạn dễ dàng lựa chọn cấp độ bảo mật tương ứng với nhu cầu thực tế của gia đình hay đơn vị công tác, bảng so sánh dưới đây phân tích chi tiết ưu nhược điểm của từng phương án bảo vệ:
| Giải pháp bảo vệ | Ưu điểm cốt lõi | Hạn chế cần lưu ý | Đối tượng áp dụng |
|---|---|---|---|
| Mật khẩu Windows Local Account | Thiết lập nhanh trong 1 phút, không cần kết nối mạng internet | Chỉ bảo vệ ở tầng phần mềm hệ điều hành, có thể bị bypass nếu tháo ổ cứng | Người dùng máy tính cá nhân giải trí tại gia đình |
| Tài khoản Microsoft & PIN Windows Hello | Đồng bộ bảo mật đám mây, đăng nhập siêu tốc qua mã PIN/vân tay | Yêu cầu có tài khoản Microsoft và kết nối mạng để thiết lập | Nhân viên văn phòng, học sinh, sinh viên, người làm việc online |
| Khóa BIOS Supervisor & BitLocker TPM 2.0 | Bảo vệ toàn diện cả phần cứng lẫn phần mềm, chống tháo ổ đĩa đọc lén | Bắt buộc phải lưu giữ cẩn thận mật khẩu BIOS và BitLocker Recovery Key | Doanh nghiệp, chuyên gia tài chính, kế toán, nơi lưu dữ liệu mật |
* Dữ liệu phân tích dựa trên kiến trúc bảo vệ đa lớp của hệ điều hành Microsoft Windows 11 Enterprise.
Việc cân nhắc đúng giữa sự tiện dụng hàng ngày và mức độ an toàn dữ liệu sẽ giúp bạn xây dựng phương án bảo mật cân bằng và phù hợp. Người dùng cũng có thể tham khảo thêm bài phân tích nên mua mini PC hay máy tính để bàn truyền thống để lựa chọn thiết bị vừa gọn gàng cho bàn làm việc, vừa trang bị đầy đủ các tiêu chuẩn bảo vệ dữ liệu phần cứng tiên tiến.
Câu hỏi thường gặp về cách đặt mật khẩu máy tính bàn
Có nên dùng chung một mật khẩu cho tất cả tài khoản trên máy tính bàn không?
Bạn không nên dùng chung một chuỗi mật khẩu cho nhiều tài khoản người dùng hoặc các dịch vụ trực tuyến. Nếu một tài khoản vô tình bị lộ, kẻ gian có thể sử dụng chuỗi mã đó để thử đăng nhập vào tất cả các tài khoản còn lại trong hệ thống của bạn.
Quên mật khẩu máy tính bàn Windows thì xử lý như thế nào?
Nếu bạn sử dụng tài khoản Microsoft, hãy nhấp vào liên kết I forgot my password trên màn hình đăng nhập để nhận mã xác thực đặt lại mật khẩu qua email hoặc số điện thoại. Nếu dùng tài khoản cục bộ Local Account, bạn cần trả lời đúng 3 câu hỏi bảo mật đã cài đặt từ trước hoặc sử dụng USB Password Reset Disk đã tạo.
Đặt mật khẩu BIOS có làm mất dữ liệu lưu trên máy tính không?
Không. Đặt mật khẩu BIOS chỉ tạo lớp khóa bảo vệ firmware và quyền can thiệp vào cấu hình phần cứng bo mạch chủ, hoàn toàn không can thiệp hay làm ảnh hưởng đến các tệp tin lưu trên ổ đĩa SSD hoặc HDD của máy tính.
Mật khẩu máy tính bàn tối thiểu bao nhiêu ký tự để bảo đảm an toàn?
Một chuỗi mật khẩu đạt tiêu chuẩn an toàn theo khuyến nghị năm 2026 nên có độ dài tối thiểu từ 12 ký tự trở lên. Độ dài này giúp gia tăng độ phức tạp toán học, hạn chế nguy cơ bị giải mã bởi các công cụ dò quét tự động brute force.
Mã PIN Windows Hello có an toàn bằng mật khẩu truyền thống không?
Mã PIN Windows Hello rất an toàn vì chuỗi số này được mã hóa và lưu trữ cục bộ trực tiếp bên trong chip bảo mật TPM trên chính bo mạch chiếc PC đó. Kẻ gian dù biết mã PIN cũng không thể dùng chuỗi số này để đăng nhập vào tài khoản của bạn trên một thiết bị máy tính khác.
Bao lâu thì nên thay đổi mật khẩu máy tính bàn một lần?
Người dùng nên duy trì thói quen đổi mật khẩu máy tính định kỳ từ 60 đến 90 ngày một lần trong môi trường doanh nghiệp, hoặc cập nhật ngay lập tức nếu nghi ngờ máy tính từng kết nối vào các mạng internet công cộng không an toàn.
Kết luận
Áp dụng trọn vẹn quy trình bảo vệ máy tính bàn nhiều lớp từ việc tạo tài khoản Windows, xây dựng cụm mật khẩu Passphrase mạnh, phân quyền người dùng hợp lý cho đến cài đặt khóa BIOS phần cứng kết hợp BitLocker TPM 2.0 sẽ mang lại sự an tâm vững chắc trong quá trình sử dụng. Sự chủ động bảo vệ thiết bị cá nhân và văn phòng chính là nền tảng cốt lõi giúp duy trì hiệu suất công việc và nâng cao độ an toàn dữ liệu số trong kỷ nguyên số.
Để tìm hiểu thêm về các mẫu máy tính nhỏ gọn trang bị sẵn chip TPM 2.0 và Windows 11 bản quyền tăng cường bảo mật và mã hóa phần cứng, bạn có thể tham khảo danh mục máy tính Mini PC chính hãng tại NavaStore hoặc liên hệ trực tiếp hotline 0972 178 527 để được đội ngũ kỹ thuật tư vấn giải pháp phần cứng phù hợp nhất.
Dưới đây là một số dòng máy tính bàn Mini PC văn phòng và doanh nghiệp tiêu biểu tích hợp sẵn chuẩn bảo mật phần cứng TPM 2.0 hiện đại cùng Windows 11 Pro bản quyền hỗ trợ mã hóa BitLocker để bạn tiện tham khảo:
 Mini PC ASUS PB63 - Core i5 13500
 Mini PC Beelink EQR5 5500U
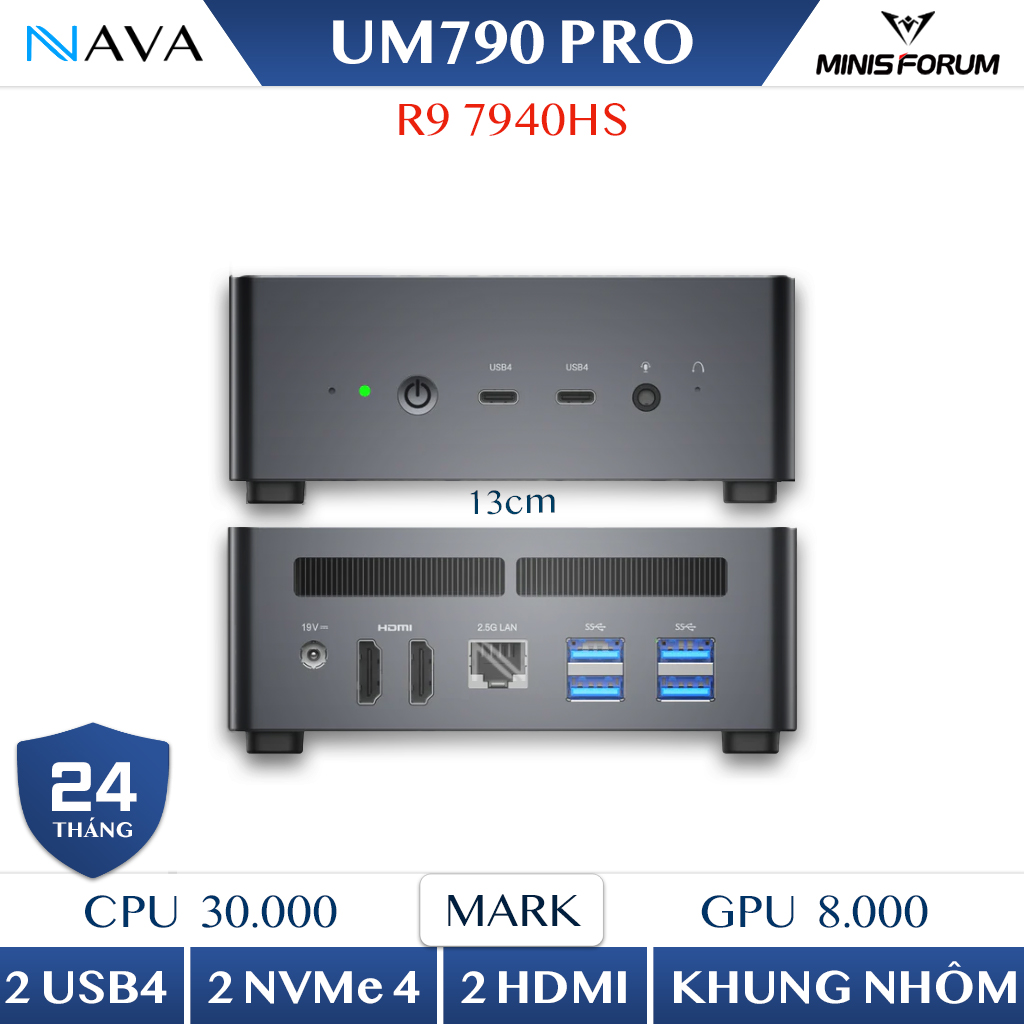 Mini PC Minisforum UM790 PRO - Ryzen 9 7940HS - Radeon 780M
 Chủ đề Hot




Viết bình luận
Bình luận
Hiện tại bài viết này chưa có bình luận.